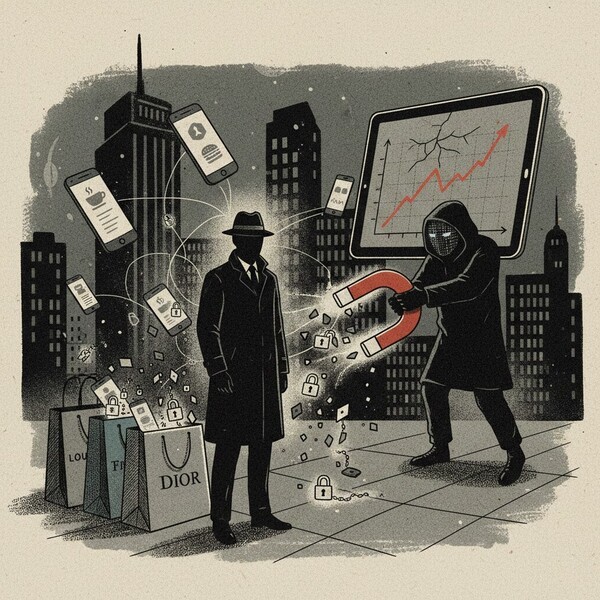
최근 대형 이커머스 플랫폼에서 대규모 개인정보 유출 사고가 발생하며 국민적 불안감이 고조된 가운데, 일상에서 자주 접하는 명품 브랜드와 식음료 업체들의 허술한 보안 실태가 추가로 드러났다. 개인정보보호위원회는 지난 11일 전체회의를 열고 루이비통, 디올, 티파니 등 3개 명품 브랜드사에 총 360억 3,300만 원의 과징금을 부과했다.
이들 명품 기업은 서비스형 소프트웨어(SaaS)를 이용하면서 접속 IP를 제한하지 않거나 안전한 인증수단을 적용하지 않아 해커에게 고객 정보를 고스란히 내주었다. 특히 루이비통은 직원의 기기가 악성코드에 감염되어 약 360만 명의 개인정보가 유출되었으며, 이에 따라 213억 8,500만 원의 과징금 처분을 받았다. 디올과 티파니 역시 직원이 보이스피싱에 속아 시스템 접근 권한을 넘겨주는 등 보안 관리의 허점을 노출했다.
식음료 분야의 상황도 심각했다. 개인정보보호위원회는 스타벅스, 버거킹, 메가MGC커피, 캐치테이블 등 10개 사업자의 법 위반 행위에 대해 총 15억 6,600만 원의 과징금을 부과하기로 의결했다. 조사 결과 대부분의 업체가 고객의 개인정보 보유 기간이 지났음에도 이를 파기하지 않고 보관해 온 사실이 확인되었다.
개별 사례를 보면 버거킹은 법정대리인의 동의 없이 만 14세 미만 아동의 개인정보를 수집하여 9억 2,400만 원의 과징금을 물게 되었다. 메가MGC커피는 마케팅 활용에 동의하지 않은 회원에게도 자동으로 동의 처리를 하여 광고 메시지를 발송하는 등 목적 외 이용 위반으로 6억 4,200만 원의 과징금 처분을 받았다.
이번 무더기 적발은 우리가 매일 이용하는 예약 앱과 프랜차이즈 서비스 전반에 개인정보 침해 요인이 깊숙이 잠재되어 있음을 보여준다. 개인정보보호위원회는 아동·청소년의 정보 보호를 강화하고 불필요한 개인정보의 즉시 파기를 당부하며, 앞으로도 실생활 밀착 분야에 대한 상시 점검을 강화할 방침이다.