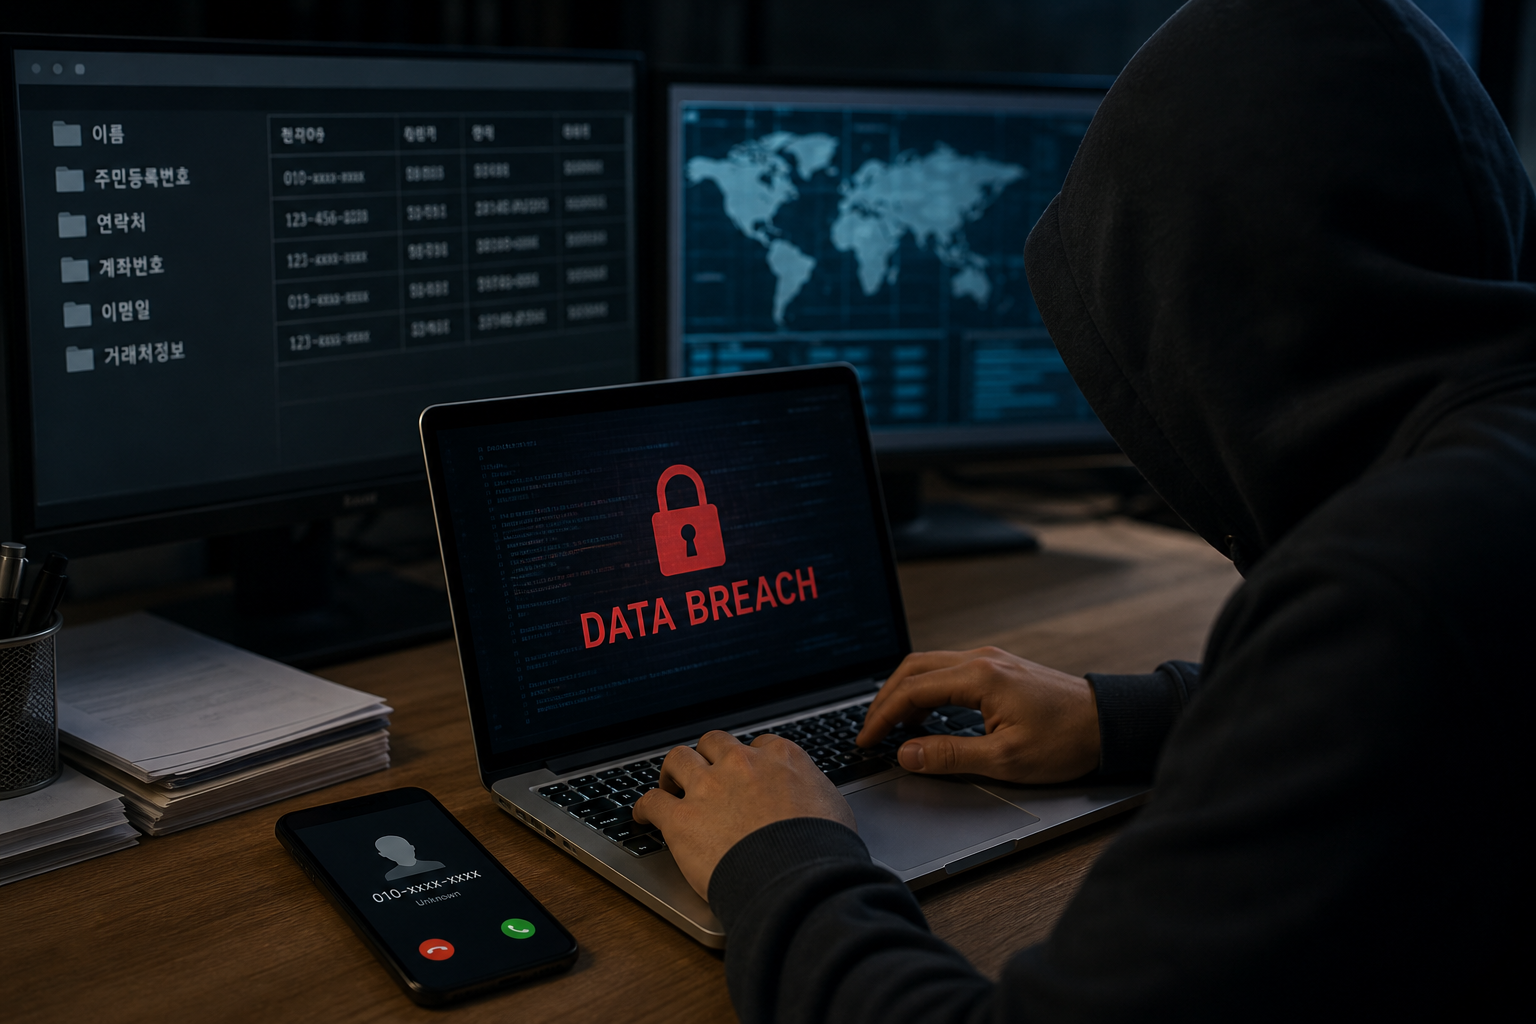
더본코리아가 거래처와 임직원의 계좌번호 등 핵심 금융정보를 외주 백업 서버에서 유출당할 위기에 처했다.
더본코리아는 2일 공식 홈페이지 공지를 통해 임직원용 ERP(전사적자원관리) 유지보수를 맡은 더존비즈온의 백업 서버가 비인가 접근을 받아 데이터가 반출된 정황이 확인됐다고 밝혔다.
회사 측에 따르면 더존비즈온은 10월 26일 서비스 점검 중 이상 징후를 발견한 뒤 백업 솔루션 개발사로부터 취약점을 통보받았다. 이후 조사에서 암호화된 백업 데이터 일부가 외부로 빠져나간 정황이 드러났다.
더본코리아는 10월 27일 한국인터넷진흥원(KISA)에 신고하고 해외 인터넷주소(IP) 차단과 백업 서버 강제 종료 조치를 취했다고 설명했다.
유출 가능 항목에는 거래처의 이메일과 전화번호, 은행명, 계좌번호, 예금주 정보가 포함됐다. 더본코리아와 거래해 온 식자재 유통업체와 자영업 협력업체의 은행 계좌와 연락망이 노출됐을 가능성이 크다.
여기에 전·현직 임직원의 이름과 주민등록번호, 주소, 계좌번호는 물론 고객상담 문의 내용과 매장 주소까지 포함됐다.
더본코리아는 공지에서 자사가 운영하는 온라인 서비스와는 무관하며 유출 데이터가 암호화돼 있어 실제 피해가 확정된 것은 아니라고 해명했다.
그러나 개인정보보호법상 개인정보처리자는 업무를 위탁한 수탁자가 개인정보를 안전하게 처리하는지 감독할 법적 의무를 진다. 위탁사라는 이유로 사고 발생 뒤 안내문 게시에 그친 것은 가맹본부 책임을 좁게 해석한 처사라는 지적이 나온다.
암호화됐다는 설명도 안심할 근거가 되지 못한다는 우려가 제기된다. 계좌번호와 연락처, 사업장 주소 등 식별 가능한 정보가 해커 손에 넘어간 이상 본사를 사칭한 발주 대금 납부 요구나 정산 계좌 변경을 유도하는 표적형 피싱으로 이어질 공산이 크다.
자금 회전이 빠듯하고 보안 전문 인력이 없는 영세 자영업자들은 가맹본부 명의 공문이나 정산 안내로 위장한 금융 사기에 가장 취약한 표적이 될 수밖에 없다.
이번 사태는 빽다방, 홍콩반점 등 다수 외식 브랜드를 거느린 더본코리아가 가맹점 감소와 실적 둔화 속에서 점주 신뢰 회복이 절실한 시점에 맞닥뜨린 타격이다.
더본코리아는 외주사에 법적 책임을 미루는 태도를 버리고 점주와 협력업체가 맞닥뜨릴 수 있는 2차 피싱 피해에 대한 전수조사와 실질적인 피해 보상·예방책을 서둘러 제시해야 한다는 지적이 나온다.